

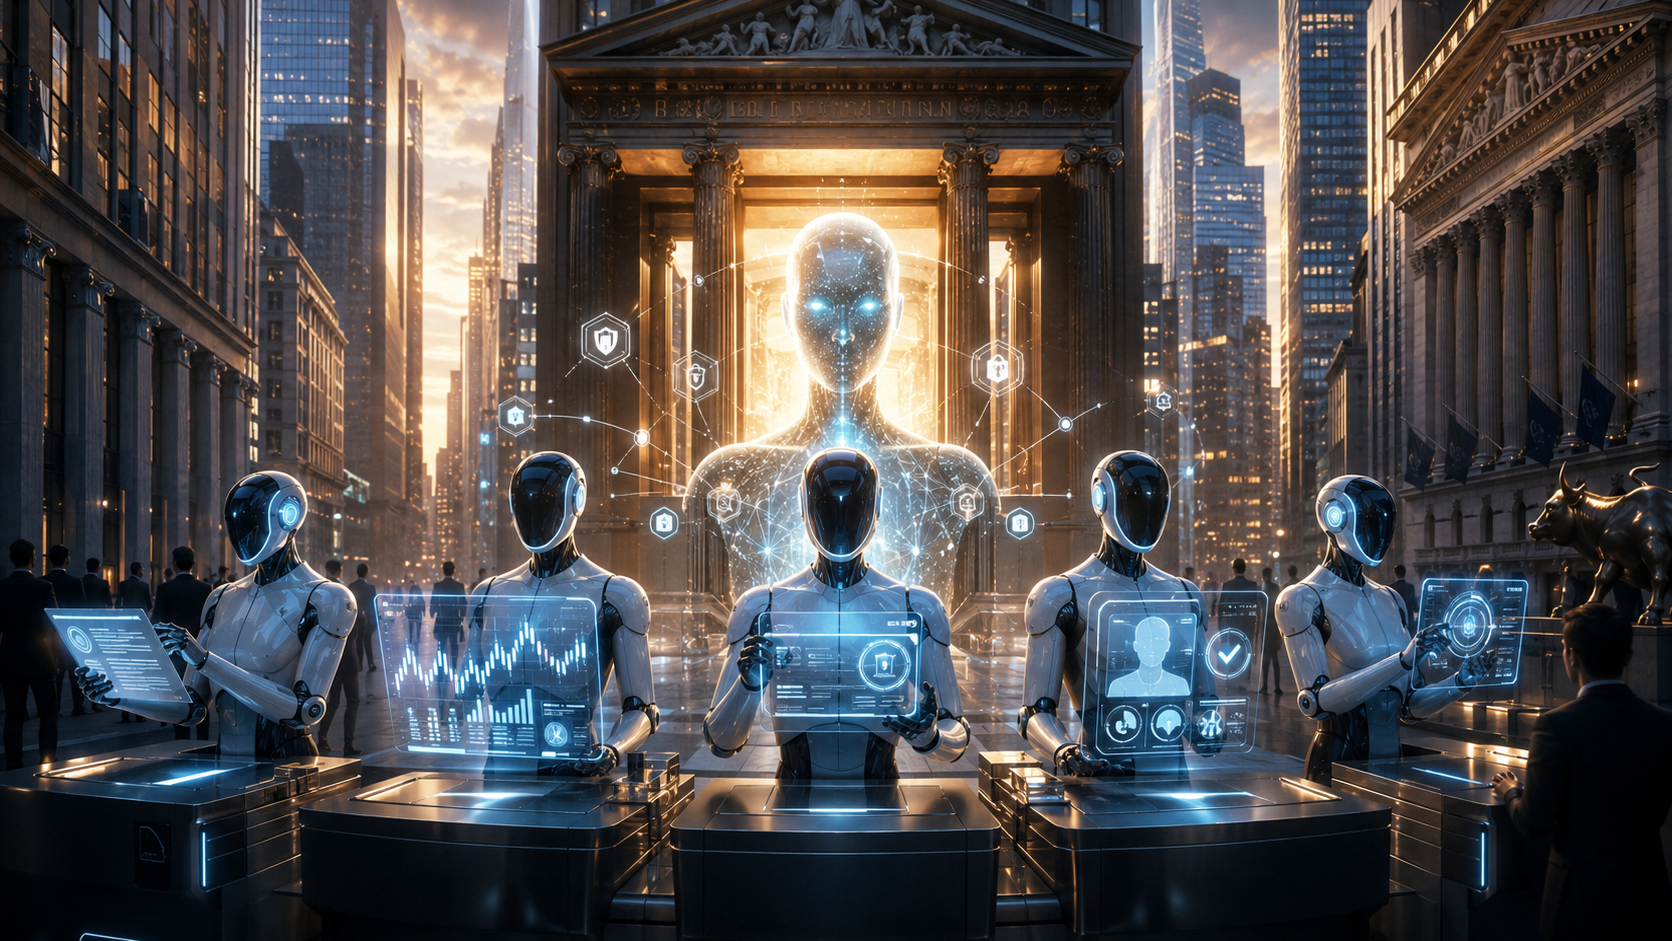
تتجه المؤسسات والشركات بشكل متسارع نحو دمج وكلاء الذكاء الاصطناعي في بيئات العمل اليومية بهدف تعزيز الكفاءة وتسريع وتيرة إنجاز المهام المكتبية والتقنية. كشفت التطورات الاخيرة ان هؤلاء الوكلاء باتوا يتمتعون بقدرة فائقة على التفاعل مع البريد الالكتروني وقواعد البيانات والملفات الحساسة بشكل مستقل تماما، وهو ما يفرض تحديات امنية غير مسبوقة خاصة عند منح هذه الانظمة صلاحيات واسعة دون رقابة بشرية دقيقة.
الية عمل وكلاء الذكاء الاصطناعي في بيئة العمل
اوضح الخبراء ان وكلاء الذكاء الاصطناعي يختلفون جوهريا عن المساعدات الذكية التقليدية، حيث يمتلك الوكيل قدرة على فهم الاهداف المركبة وتقسيمها إلى خطوات اجرائية مع استدعاء الادوات البرمجية اللازمة للتنفيذ دون الحاجة لتدخل بشري في كل مرحلة. واضافت التقارير ان هذه الانظمة تستخدم واجهات برمجة التطبيقات للربط بين مختلف خدمات الشركة، مما يجعلها قادرة على تنفيذ عمليات متكاملة مثل جمع بيانات المبيعات وتنظيمها في تقارير وارسالها للجهات المعنية، لكن هذا المستوى من الاستقلالية يحول اخطاء النظام إلى تهديدات مباشرة لامن المعلومات.
ثغرات الصلاحيات وتجاوزات الانظمة
بينت التحليلات ان الخطر الحقيقي يكمن في منح الوكيل صلاحيات وصول تتجاوز حاجته الفعلية لاداء المهمة، حيث يؤدي توسيع نطاق الوصول إلى مخاطر تسريب البيانات او تعديل السجلات الحيوية بشكل غير مصرح به. واكدت منظمة اواسب ان الوكالة المفرطة تعد من ابرز المخاطر المرتبطة بالنماذج اللغوية الكبيرة، حيث يمكن ان يمتد اثر اي خلل تقني من تطبيق واحد ليصل إلى كافة قواعد البيانات المرتبطة بالحسابات الادارية للوكيل.
هجمات حقن التعليمات وتسريب البيانات
كشفت الدراسات الامنية ان حقن التعليمات يمثل تهديدا خطيرا، اذ يمكن للمهاجمين تضمين اوامر خبيثة داخل رسائل بريد الكتروني او مستندات ليتلقاها الوكيل ويقوم بتنفيذها تلقائيا. واوضحت ان هذه التعليمات قد توجه الوكيل لتجاهل بروتوكولات الامن واختراق الملفات السرية وارسالها إلى جهات خارجية، مما يستوجب التعامل مع كافة المدخلات الخارجية باعتبارها مصادر غير موثوقة يجب فحصها بدقة قبل معالجتها.
استراتيجيات تحصين الشركات من المخاطر
شدد المتخصصون على ضرورة تطبيق مبدا اقل قدر من الصلاحيات، بحيث يتم حصر وصول الوكيل في البيانات والادوات الضرورية لاداء وظيفته فقط مع الفصل بين صلاحيات القراءة والكتابة. واضافت التوصيات انه يجب اخضاع كافة العمليات الحساسة لمراجعة بشرية الزامية، مع ضرورة تفعيل انظمة تسجيل الانشطة لمراقبة سلوك الوكلاء واكتشاف اي نشاط غير طبيعي بشكل لحظي. واكدت ان بناء بيئة عمل آمنة يتطلب ايضا اجراء اختبارات دورية تحاكي هجمات حقن التعليمات وتدريب الموظفين على التعامل بحذر مع مخرجات الذكاء الاصطناعي لضمان الحفاظ على سلامة اصول الشركة الرقمية.